쿠버네테스 기반의 자체 관리형 쿠버네스
Couchbase Kubernetes Operator
쿠버네티스 오퍼레이터는 쿠버베이스를 배포, 확장, 복구 및 업그레이드해 드립니다. 여러분의 플랫폼 팀은 매일 다른 워크로드처럼 데이터베이스를 운영합니다. 단, 새벽 2시 페이지는 없습니다.
쿠버네티스는 포드를 알고 있습니다. 저희는 쿠버베이스를 알고 있습니다.
쿠버네티스는 포드를 대체하는 데 탁월합니다. 데이터베이스도 재조정, 복제본 배치 및 안전한 업그레이드가 필요합니다. 저희 운영자가 이를 대신 처리해 드립니다.
이미 운영 중인 플랫폼에서 더 빠르게 배송하세요
데이터베이스가 플랫폼 외부에서 실행되는 경우 모든 변경 사항은 티켓을 통해 기다려야 합니다. 여기서는 Git의 YAML을 사용하며 검토 및 코드 형태로 배포됩니다.
주말 정비 기간 없이 정기점검 유지
업그레이드와 보안 위험을 미루면 쌓여만 간다. 롤링 업그레이드는 앱이 실행되는 동안 한 개씩 실행되며 중간에 되돌릴 수 있다.
더 적은 정전, 더 적은 오전 2시 페이지
포드 또는 노드가 고장 나면 운영자는 이를 교체하고 저장 공간을 재사용하며 데이터를 다시 균형을 맞춥니다. 운영자는 필요한 부분을만 표시합니다.
데이터와 지출을 제어하세요
이미 온프레미스 또는 클라우드에서 실행 중인 쿠버네티스 용량을 활용하세요. 데이터 거주지 및 규정 준수 규정을 귀사의 조건에 따라 충족하세요.
코우치베이스 쿠버네티스 오퍼레이터는 어떤 것입니까?
Couchbase Server를 Kubernetes에서 대신 실행해 줍니다. YAML로 원하는 사항을 말하면 Operator가 클러스터를 맞추고, 그 상태를 유지해 줍니다.
운영자는 CouchbaseCluster, CouchbaseBucket 및 CouchbaseBackup와 같은 Couchbase 유형을 Kubernetes에 추가합니다. 사용자는 원하는 것을 작성하면 운영자가 실행 중인 것과 비교하여 차이를 수정합니다. 하루 종일 이 작업을 수행합니다. 어드미션 컨트롤러는 저장되기 전에 나쁜 구성 파일을 거부하므로 실수를 발생시킨 내용은 인시던트 채널이 아닌 터미널에 표시됩니다.
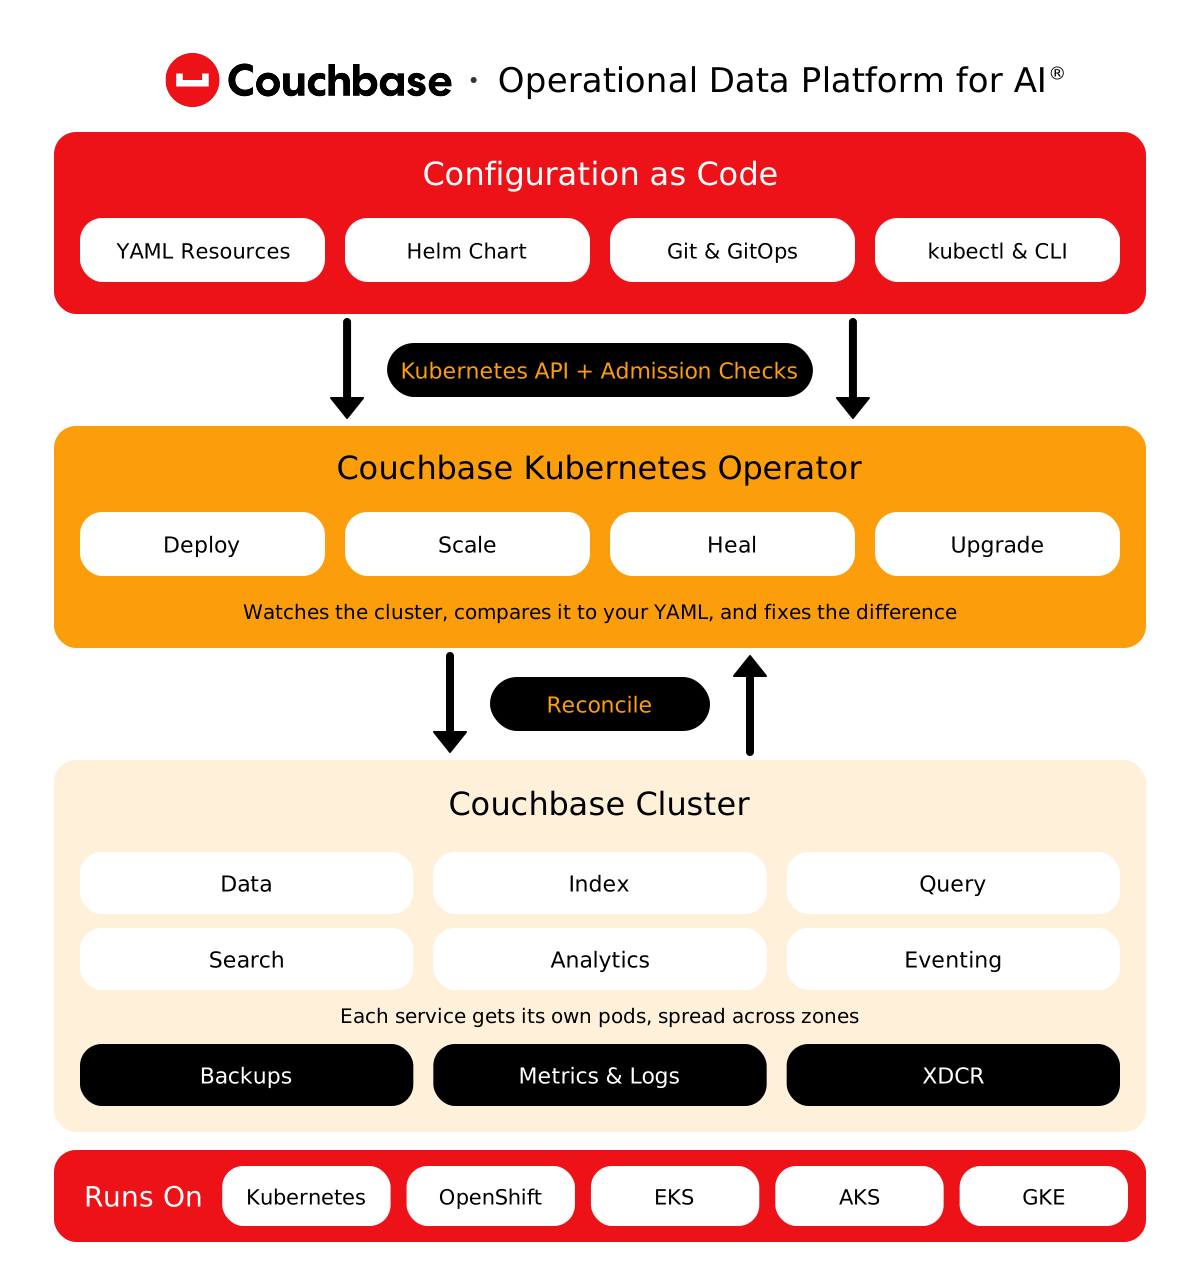
일반적인 StatefulSet는 포드를 다시 시작합니다. Operator는 Couchbase를 이해합니다. 이전 작업 전 데이터를 재조정하고, 여러 구역에 복제본을 배치하며, 영구 볼륨을 재사용합니다. 이렇게 하면 교체된 포드는 최근 변경 사항을 반영하게 됩니다. 쿠버네티스 업그레이드 시에는 한 번에 하나의 Couchbase 포드가 실행되도록 허용하므로 노드 드레인에 데이터가 손실되지 않습니다.
버전 2.9는 쿠버네티스 1.31~1.36, 레드햇 오픈시프트 4.18~4.20, 아마존 EKS, 구글 GKE, 마이크로소프트 AKS, K3s 및 Bottlerocket OS를 지원합니다. x86 또는 ARM에서 실행됩니다. 다른 것을 사용하고 계신가요? 자체 인증 도구를 통해 플랫폼, 스토리지 및 네트워크를 테스트하고, Couchbase는 결과를 검토합니다. 온프레미스에서도 작동합니다. 자체 레지스트리에서 가져온 이미지를 사용합니다.
운영자는 Couchbase Server Enterprise Edition 버전 7.2에서 8.0까지를 사용합니다. 이는 Capella에도 동일한 엔진이 적용되어 있기 때문에 SDK, SQL++ 쿼리 및 데이터 모델은 어디에서든 작동합니다. 크로스 데이터 센터 복제(XDCR) 기능을 통해 쿠버네티스 클러스터, VM 및 Capella 클러스터를 연결하기 때문에 하이브리드 환경으로 전환하거나 그 사이를 전환하는 것은 구성 변경 사항이며 마이그레이션 프로젝트가 아닙니다.
자동 조종 모드로 작동하며, 한 번에 한 개의 조심스러운 포드만 작동합니다.
5 중 5
쿠버네티스 오퍼레이터 기능 수준: 자동 조종, 최상위 등급
1개의 포드
대부분의 운영자는 업그레이드 중에 Kubernetes가 한 번에 제거되도록 허용합니다.
COUCHBASE 서버 고객 결과
다운되지 않는 앱을 위해 설계되었습니다.


하우드 밑에서
2일차 오프의 모든 요구 사항은 YAML로 처리됩니다.
운영자가 Couchbase를 실행하고, 확장하고, 업그레이드하고, 보호하고, 보안을 유지하는 방법으로, 팀이 이를 직접 수행할 필요가 없습니다.
- 운영
- 규모
- 업그레이드
- 보호
- 보안
헬름을 사용하여 설치하고, Git을 통해 관리하며, 플랫폼 팀이 이미 사용하는 도구에서 모든 것을 확인하세요.
Operator 2.9의 새로운 기능 등 주요 기능
헬름, GitOps 및 CLI
한 명의 관리자가 Helm chart를 설치하고, 운영 체제, 입출력 제어기, 클러스터를 설치하며, 심지어 Sync Gateway까지 설치합니다. 모든 변경 사항은 Git에 기록됩니다.
구형 구성은 결코 성공하지 못한다
접속 관리자는 쿠버네티스가 해당 리소스를 저장하기 전에 모든 Couchbase 리소스를 검사합니다. 여기에는 비밀번호, 인증서 및 스토리지 클래스가 포함됩니다.
인력이 필요할 때 경고
감독자는 Kubernetes 이벤트와 메트릭을 통해 운영자가 혼자로는 해결할 수 없는 문제를, 예를 들어 만료된 인증서나 결의정족수 부족 등 해결할 수 있습니다.
Couchbase 각 서비스는 개별적으로 크기 조절하세요. 원하시면 자동으로 크기를 조절하고 가용 클러스터를 비활성화하세요.
Operator 2.9의 새로운 기능 등 주요 기능
다차원 스케일링
데이터, 인덱스, 쿼리, 검색 및 분석을 별도의 파드와 하드웨어로 제공하세요. 더 많은 데이터 파드를 구매하지 않고도 검색 파드를 추가할 수 있습니다.
쿠버네티스 HPA를 통한 자동 확장
하향식 Pod 자동 조정 기능을 통해 CPU, 메모리 또는 Couchbase 지표별 서비스 규모를 조정합니다. 포드가 오고가는 동안 가동 중단이 없습니다.
이동 중인 클러스터의 절전
dev 및 test 클러스터를 하나의 필드로 잠깁니다. 컴퓨팅은 풀로 돌아가고 볼륨은 그대로 유지되며 클러스터는 원래 상태로 다시 시작됩니다.
다운타임 없이 Couchbase와 Kubernetes를 업그레이드하고 기존 클러스터를 온라인 상태로 유지하면서 Kubernetes로 이동하세요.
Operator 2.9의 새로운 기능 등 주요 기능
제어하는 롤링 업그레이드
이미지 태그를 변경하고 운영자는 파드마다 업그레이드를 진행합니다. 영역, 클래스 또는 서비스별로 순서를 설정하고 단계 간에 일시 중지를 설정하세요.
데이터 손실 없이 Kubernetes 업그레이드
중단 방지 예산 및 준비 문은 노드 드레인들이 한 번에 하나의 Couchbase Pod을 채우도록 허용하며, 데이터가 안전하게 재균형될 때까지는 한 번만 데이터가 채워집니다.
VM 클러스터를 Kubernetes로 이동하기
운영자를 VM 또는 EC2의 클러스터에 맞추세요. 그러면 애플리케이션이 계속 실행되는 동안 노드를 하나씩 Kubernetes로 전환합니다.
오브젝트 스토리지로 예약된 백업, 클러스터 간 복제, 그리고 영역에 분산된 복제본.
Operator 2.9의 새로운 기능 등 주요 기능
예정된 백업 및 복원
Kubernetes 리소스로 스케줄을 설정하세요. 백업은 Couchbase 노드에서 실행되며 S3, Azure Blob 또는 Google Cloud Storage에 저장됩니다.
클러스터 간 XDCR
다른 쿠버네티스 클러스터, 리전 또는 클라우드에 복제하세요. 한 방향 또는 양쪽 모두 가능합니다. 2.9의 새로운 기능: 활성-활성 설정에 대한 충돌 로깅.
지구 인식 배치
서버 그룹은 가용성 영역과 연관되어 있으므로 복제본은 보호하는 데이터와 다른 영역에 위치합니다. 영역을 잃어도 데이터는 안전합니다.
자체 회전하는 TLS, 자체 키로 정지된 암호화, 그리고 사용자와 역할은 코드로 유지됩니다.
Operator 2.9의 새로운 기능 등 주요 기능
자신을 회전시키는 TLS
표준 Kubernetes TLS 비밀번호 또는 cert-manager를 사용하세요. 서버, 클라이언트 또는 CA 인증서를 교체하고, 필요하다면 상호 TLS 암호화를 요구하세요.
휴지 상태의 암호화, 당신의 키들
서버 8.0의 경우: AWS KMS, KMIP 키 관리자 또는 Couchbase 자체의 키를 사용하여 버킷, 구성 및 감사 로그를 암호화하세요.
사용자, 역할 및 LDAP를 코드화하기
Couchbase 사용자, 그룹 및 역할 바인딩을 쿠버네티스 리소스로 정의하고 LDAP 그룹을 연결하며 관리자 암호를 안전하게 변경합니다.
- 제작
- 하이브리드
- 이주
건축
3개의 구역에 걸친 생산 클러스터

하나의 영역의 다운타임으로 앱이 중단되어서는 안 됩니다. 각 영역은 Couchbase용으로 예약된 노드에서 Couchbase 서버 그룹으로 변환되므로 복제본은 다른 곳에 위치합니다. 모든 서비스는 자체적인 포드와 스토리지로 각 영역에서 작동합니다. cert-manager는 TLS를 교체하고 백업은 데이터베이스 노드에서 실행됩니다.
건축
모든 사이트에 걸친 하나의 토폴로지
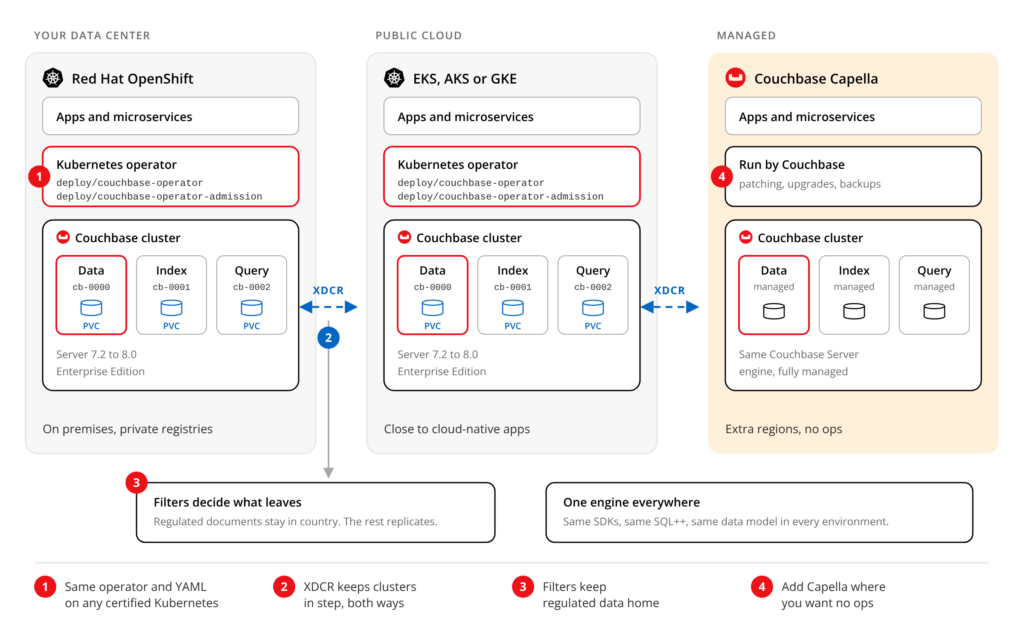
일부 데이터는 집에서 유지되어야 합니다. 일부 앱은 클라우드에 있습니다. 데이터 센터에서 OpenShift에서 동일한 operator YAML을 실행하고 EKS, AKS 또는 GKE에서도 동일한 YAML을 실행한 다음, 두 방향 모두에서 XDCR과 연결합니다. 필터는 규제 대상 문서를 국내에서 보관합니다. 어떤 경우에도 실행하지 않으시는 지역에서는 Capella를 추가하세요.
건축
오프라인 상태가 아닌 상태에서 VM을 이동합니다.
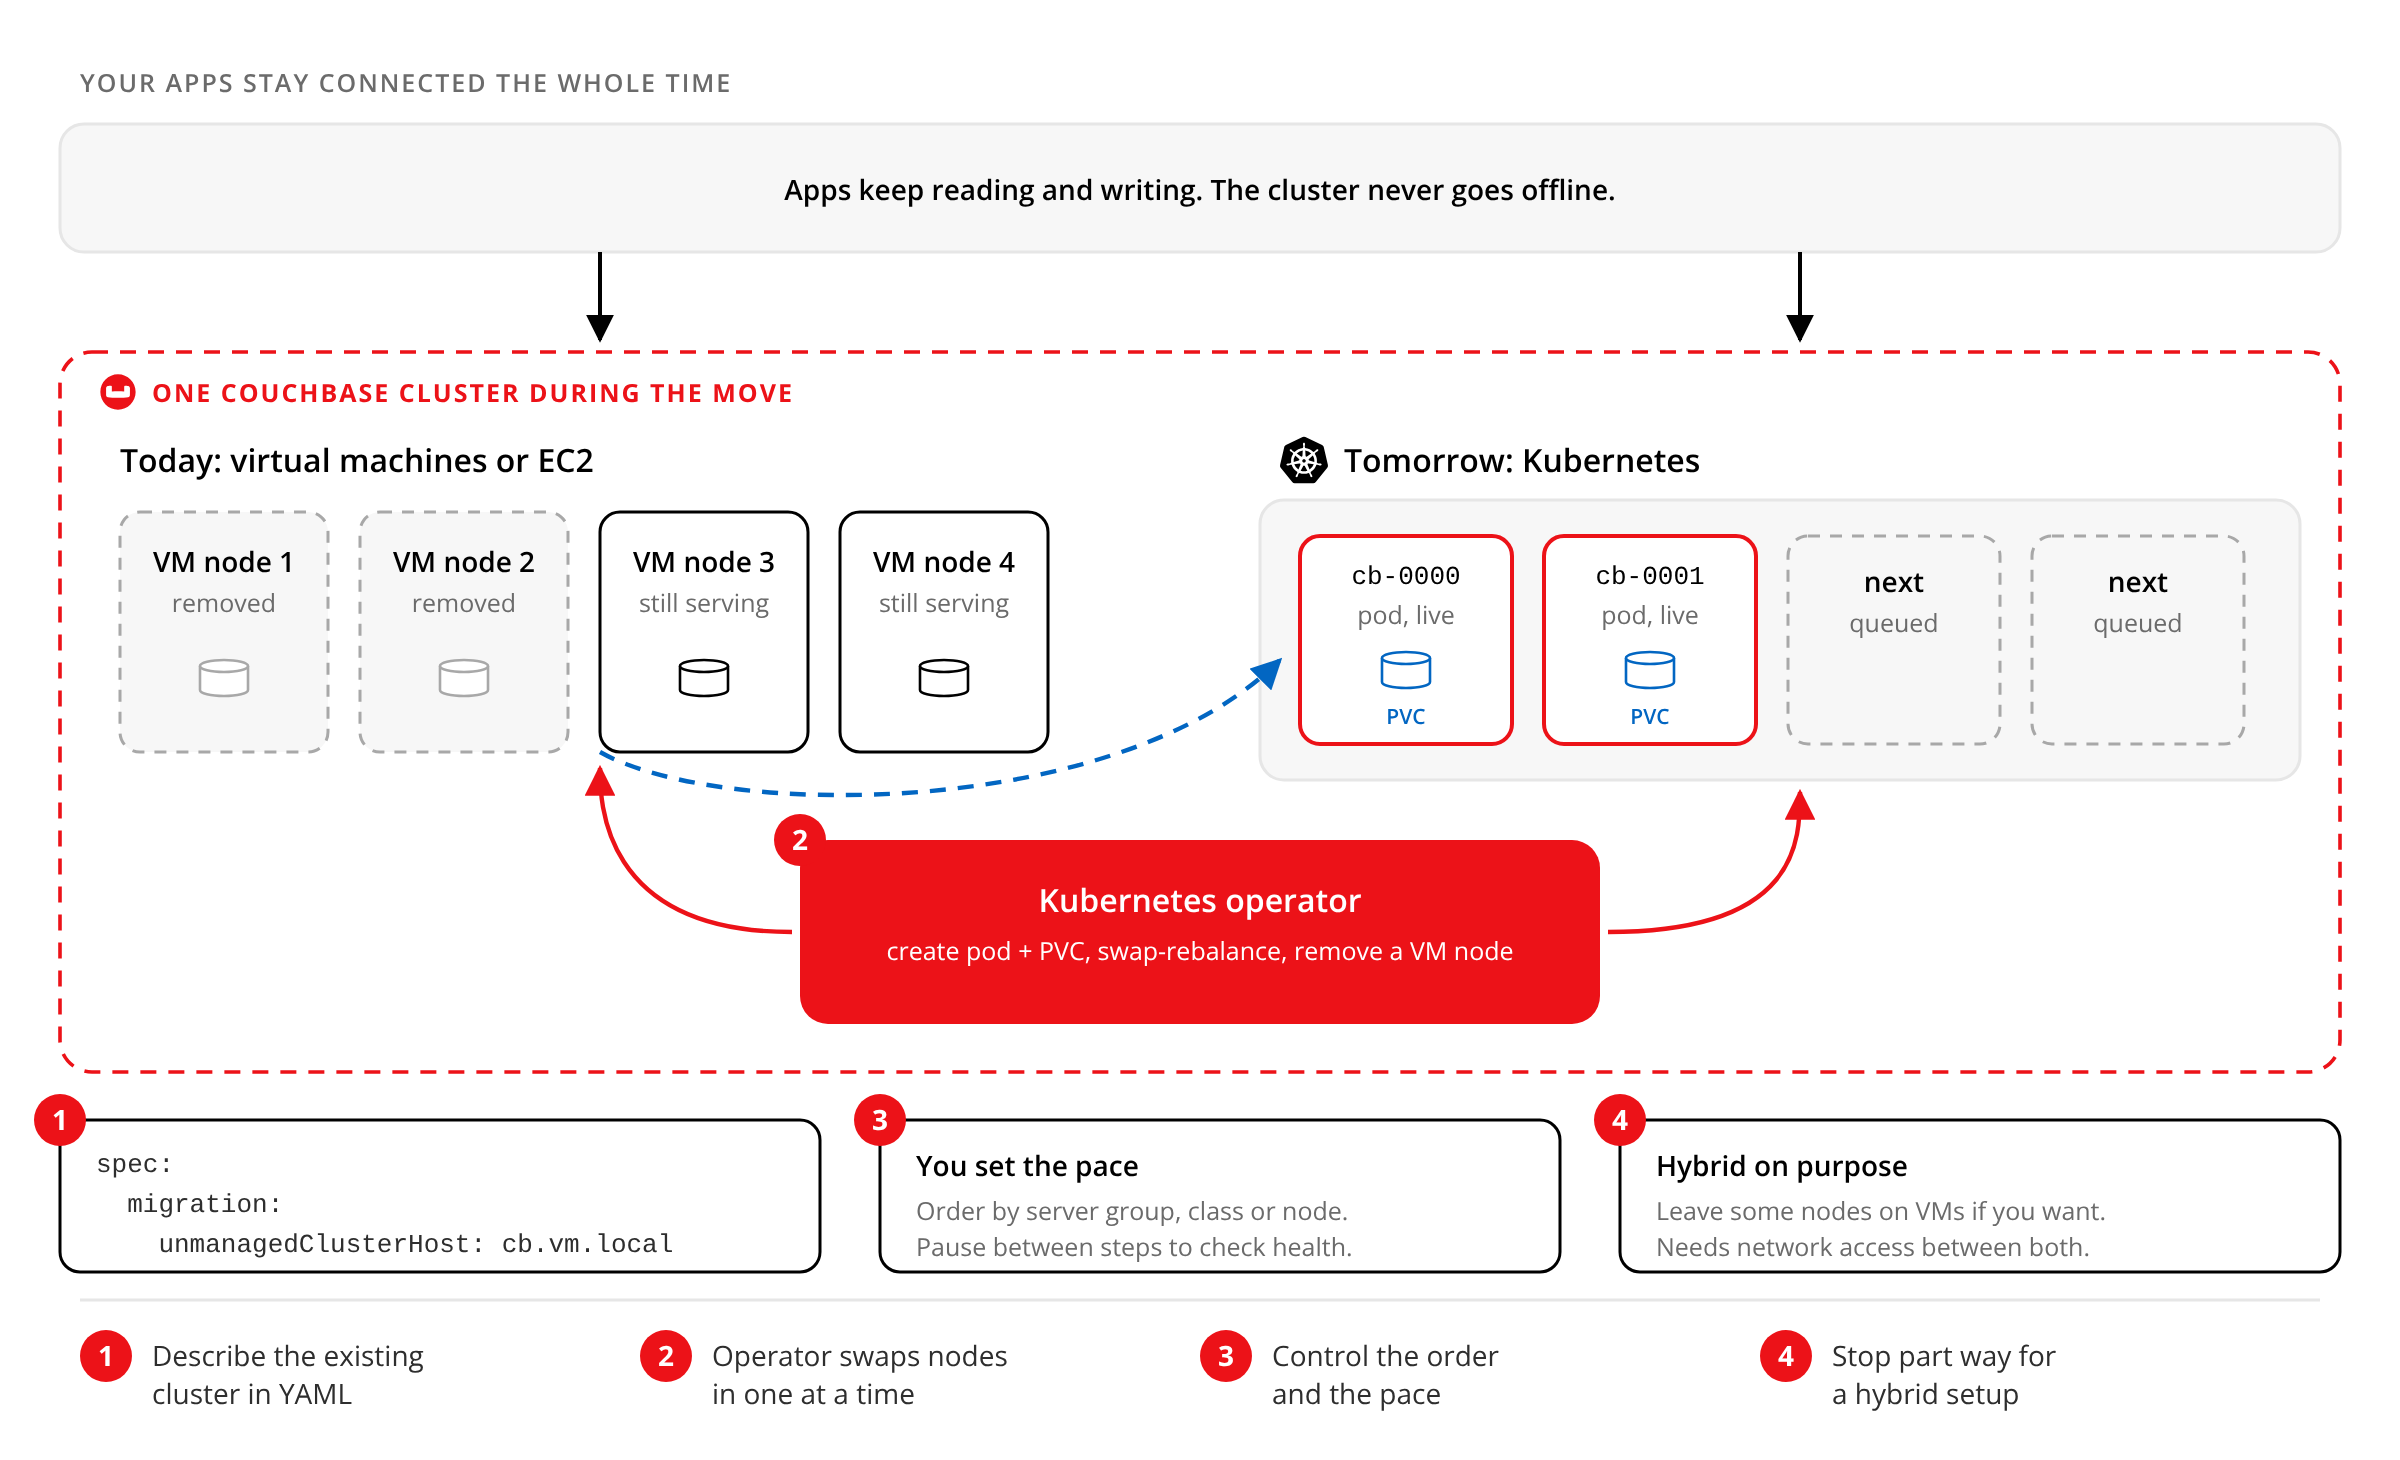
기존 클러스터를 YAML로 설명하고 해당 클러스터에 Operator를 연결하세요. 그러면 Pod가 추가되고 데이터가 해당 Pod에 재배치되며, 앱은 한 단계씩 연결이 끊기면서 VM 노드가 제거됩니다. 애플리케이션은 한 클러스터에 계속 연결되어 있습니다. 순서와 속도를 선택할 수 있으며, 하이브리드 설정의 일부 구간을 중단할 수도 있습니다.
시작하기
헬름 설치에서 첫 번째 클러스터까지
Couchbase Helm 리포지토리를 추가하고 하나의 차트를 설치하세요. 웹 콘솔이나 SDK를 통해 연결할 수 있는 운영 체제, 입출력 제어기 및 작동하는 Couchbase 클러스터를 얻을 수 있습니다. 단계별로 진행하는 것을 선호하시나요? CLI는 각 부분을 Kubernetes 또는 OpenShift에서 별도로 설치합니다. 프로덕션에 앞서 모범 사례 가이드를 읽어보세요. 해당 가이드는 스토리지, 스케줄링 및 생략할 수 있는 실수를 다룹니다.
동일한 엔진, 세 가지 운전 방식
자율 관리
카우치베이스 서버
운영자가 사용하는 엔진: JSON, key-value, SQL++, 검색, 벡터 검색, 그리고 한 데이터베이스 내의 캐싱. 운영자를 통해 쿠버네티스에서 실행하거나, VM이나 베어메탈에서 실행하세요.
관리형 클라우드
카우치베이스 카펠라
쿠버네티스를 실행하지 않고도 Couchbase를 사용하고 싶으신가요? Capella는 동일한 엔진으로, AWS, Google Cloud 및 Azure에서 완벽하게 관리됩니다. Couchbase는 설정, 백업, 확장 및 업그레이드를 처리합니다.
모바일 및 에지
Couchbase Mobile (카우치베이스 모바일)
Couchbase Lite는 연결 없이도 휴대폰 및 에지 디바이스에서 앱을 작동시킵니다. 동일한 Helm 차트를 사용하여 클러스터 옆에 Sync Gateway를 배포하여 해당 디바이스를 동기화할 수 있습니다.
Couchbase Kubernetes Operator FAQ
쿠버네티스 및 오픈시프트에서 Couchbase를 실행하는 관련 일반적인 질문에 대한 답변입니다.
우리의 쿠버네티스 운영 체제인 Couchbase Autonomous Operator(CAO)는 쿠버네티스 및 OpenShift에서 자체 관리형 Couchbase Server를 배포, 확장, 복구 및 업그레이드합니다.
2.9 버전은 x86과 ARM 네트워킹을 사용하는 Kubernetes 1.31~1.36, OpenShift 4.18~4.20, Amazon EKS, Google GKE, Microsoft AKS, K3s, Bottlerocket OS 등과 호환됩니다.
Couchbase Server Enterprise Edition 7.2에서 8.0까지 관리합니다. Operator 2.9은 또한 8.0의 암호화 기능도 구성합니다. Community Edition은 지원되지 않습니다.
Operator Framework는 Basic Install부터 Auto Pilot까지 다섯 가지 기능 수준을 정의합니다. Couchbase의 Operator는 Level 5인 Auto Pilot에 포함되어 있습니다. 공급업체들은 자체 평가를 실시하므로 직접 사용해 보시고 판단해 보시기 바랍니다.
예. 운영자를 VM 또는 EC2의 클러스터에 맞추면 해당 클러스터에서 노드를 하나씩 Kubernetes로 재배열합니다. 앱은 계속 연결되어 있으며 양측 모두 네트워크 액세스가 필요합니다.
두 서비스 모두 동일한 Couchbase 엔진을 사용합니다. Operator를 사용하면 팀은 자체 Kubernetes에서 Couchbase를 실행합니다. Capella를 사용하면 Couchbase가 AWS, Google Cloud 또는 Azure에서 대신 해당 서비스를 실행합니다.
계속 탐험해 보세요
-
생산 참조 아키텍처
쿠버네티스 기반의 안전하고 영역 인식 가능한 Couchbase 클러스터에 대한 카피 준비된 YAML 파일.
-
우리는 클라우드 전반에 걸쳐 운영자를 어떻게 테스트하는가
운영자, 서버 및 쿠버네티스 버전을 확인하는 CI 파이프라인 내부.
-
흥미롭나요? 오늘 시작하세요.
오늘부터 AI 미래를 더 스마트하게 구축할 수 있는 방법에 대해 이야기해 봅시다.